
OpenClaw 2026.9 to seria trzech dużych aktualizacji, które w ciągu kilku dni przesunęły produkt o krok dalej w stronę narzędzia do codziennej pracy zespołów. W serii ukazały się wersje 2026.9.1, 2026.9.2 i 2026.9.3 — razem z ponad 4000 zmerge’owanych pull requestów, kilkoma zmianami breaking i nowościami, które dotykają najważniejszych obszarów wdrożenia: bezpieczeństwa aktualizacji, równoległej pracy subagentów, udostępniania wyników i nadzoru nad tym, co agent robi.
Dla firmy, która testuje agenta AI, liczy się to samo co przy poprzedniej serii: kontrola miejsca wykonywania zadań, zakresu uprawnień i przebiegu pracy. OpenClaw 2026.9 wzmacnia dokładnie te obszary — ale wprowadza też wymóg nowszego Node.js i kilka migracji SDK, o których trzeba wiedzieć przed aktualizacją.
W tym artykule pokazuję, co rzeczywiście zmieniło się w OpenClaw 2026.9, które nowości mają znaczenie w codziennej pracy i na co uważać podczas aktualizacji istniejącego środowiska. Kontynuację poprzedniego wpisu o serii 2026.8 znajdziesz tutaj: OpenClaw 2026.8.1 i 8.2 — co nowego dla agentów AI w firmie, a oficjalne informacje o projekcie na openclaw.ai.
Najważniejsze zmiany w OpenClaw 2026.9 można sprowadzić do ośmiu punktów:
Seria OpenClaw 2026.9 to nie trzy niezależne poprawki, ale jeden kierunek: każde kolejne wydanie utrwala mechanizmy, które sprawiają, że agent da się traktować jak element infrastruktury, a nie jak eksperyment.
| Wersja | Główny motyw | Zmiany breaking | Skala (PR-y wg oficjalnego rekordu) |
|---|---|---|---|
| 2026.9.1 | stabilność Gatewaya, aktualizacje bez przestojów, Mermaid | brak | 1223 |
| 2026.9.2 | wydajność czatu, Swarm domyślnie, GPT-6 Astra | brak (deprecjacja aliasów SDK) | 1247 |
| 2026.9.3 | rehearsal aktualizacji, udostępnianie sesji, biblioteka spotkań | 7 (Node, SDK, Workshop) | 1843 |
Liczby z oficjalnych rekordów kontrybucji dołączonych do release notes. Widać wyraźnie, że seria jest jedną z największych w historii projektu — i że jej trzecia odsłona to najbardziej rozbudowane wydanie.
Wersja 2026.9.1 skupiła się na tym, żeby Gateway przetrwał: start pod obciążeniem, kwarantanna uszkodzonych wierszy cron zamiast blokowania bootu, ostrzeżenia migracyjne degradujące Gateway zamiast odmowy startu, a lokalne serwery modeli stały się preferowanymi ofiarami OOM. To brzmiało jak lista poprawek, ale w praktyce to fundament, na którym reszta serii mogła stanąć.
Wersja 2026.9.2 przyspieszyła czat (trwałe odczyty historii poza pętlą zdarzeń Gatewaya), dodała GPT-6 Astra i — co najważniejsze dla zespołów — włączyła Swarm domyślnie.
Wersja 2026.9.3 domknęła temat aktualizacji (rehearsal) i dodała funkcje, o które firmy pytają najczęściej: udostępnianie sesji, bibliotekę spotkań i raporty zespołu.
Najważniejszą nowością OpenClaw 2026.9 jest zmiana samej filozofii aktualizacji. Do tej pory openclaw update instalował kandydata i dopiero potem sprawdzał, czy wszystko działa. Od 2026.9.3 kolejność jest odwrócona:
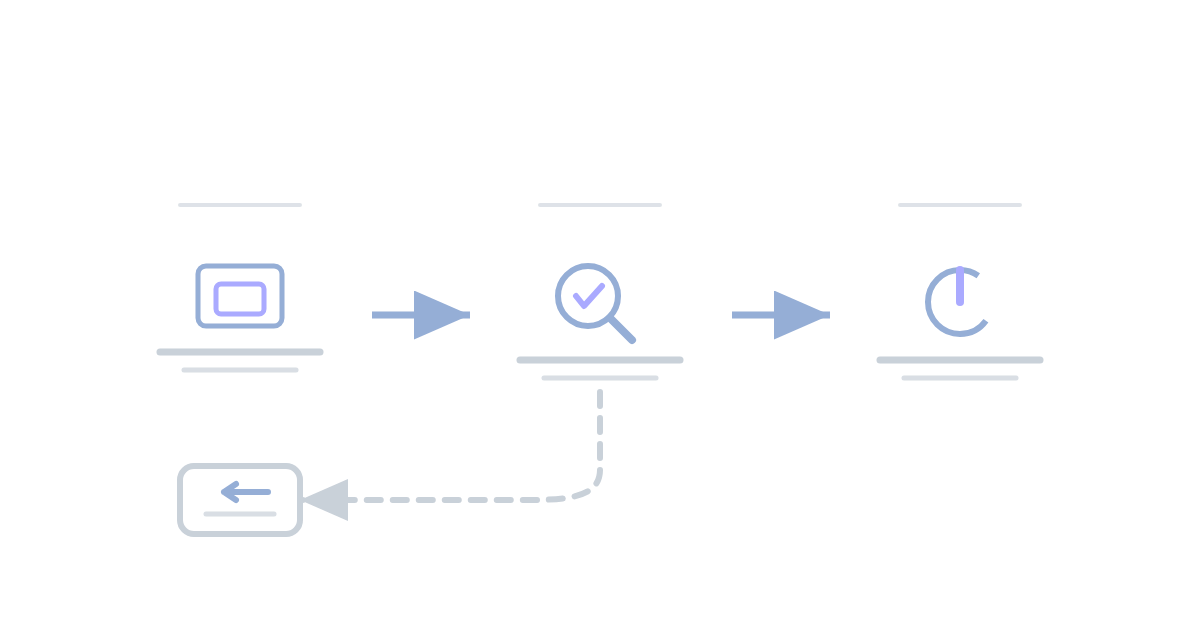
Dla operatora oznacza to, że nieudana aktualizacja nie zostawia Gatewaya w stanie „pół na pół”. System albo aktywuje sprawdzoną całość, albo zostaje w poprzednim stanie — a wynik (sukces, porażka, celowe pominięcie) jest raportowany z konkretną wskazówką odzyskiwania.
Wartość tego mechanizmu widać w scenariuszu, który każda firma zna: aktualizacja w godzinach pracy, gdy agent obsługuje CRM, newslettery i raporty. Rehearsal nie eliminuje ryzyka, ale przenosi je z fazy „Gateway nie startuje” do fazy „kandydat odrzucony przed aktywacją”.
Rehearsal to nie magia — zdarzają się przypadki, których nie da się przewidzieć. Dlatego seria 2026.9 buduje wokół aktualizacji kilka warstw bezpieczeństwa:
Do tego dochodzi zachowanie konfiguracji, o które operatorzy najczęściej się boją: wartości autorowane, referencje sekretów i pominięte domyślne wartości przetrwują setup, aktualizacje, zapisy w Settings i migracje Doctor. To nie jest drobiazg — w poprzednich seriach to właśnie utrata własnej konfiguracji była najczęstszym powodem, dla którego firmy wstrzymywały aktualizacje.
Od wersji 2026.9.2 Swarm jest włączony domyślnie. Oznacza to, że agent może orkiestrować równoległe subagenty z wynikami strukturalnymi i postępu na żywo, bez żadnej dodatkowej konfiguracji po stronie wdrażającego. Wyraźne opt-outy, ograniczenia narzędzi i osobny opt-in dla Code Mode pozostają bez zmian.
W praktyce zmienia to model pracy nad zadaniami, które naturalnie rozkładają się na równoległe części: audyt wielu systemów, analiza kilku źródeł danych, przygotowanie wielu raportów naraz. Zamiast kolejki zadań po kolei, agent uruchamia grupę subagentów, zbiera wyniki strukturalne i składa z nich całość.
Wersja 2026.9.3 idzie krok dalej i włącza domyślnie ograniczone delegowanie rekurencyjne — subagent może sam uruchomić kolejne sesje, ale w ramach jawnych limitów głębokości i współbieżności oraz istniejących ograniczeń sandboxu. To kompromis między wyrażony wprost: system nie zakłada, że rekurencja jest bezpieczna bez granic, ale nie wymaga też ręcznego włączania każdej warstwy.
Trwałe sesje tworzone z widocznym spawnem pozostają edytowalne i sterowalne w drzewie rodzica, a uruchomienia subagentów są tylko do odczytu, z postępu na żywo w rozmowie rodzica. To ważne rozróżnienie: widoczność pracy nie oznacza, że każdy może zmieniać każdy wątek.
Jeśli chcesz zobaczyć, jak taka praca wygląda w codziennym użyciu, opisuję to szerzej we wpisie Praca z agentem AI: typowy tydzień z prawdziwego życia.
Jedną z najczęściej zgłaszanych potrzeb w wdrożeniach firmowych jest pokazanie efektu pracy agenta — klientowi, przełożonemu, audytorowi — bez dawania mu dostępu do całego środowiska. OpenClaw 2026.9.3 odpowiada na to wprost:
Oficjalne notatki wydania podkreślają jedno: treść należy przejrzeć przed włączeniem dostępu. To odpowiedzialność właściciela sesji, i dobrze, że jest sformułowana wprost.
Druga, mniejsza, ale istotna zmiana: linki do prywatnych sesji generują podgląd społecznościowy z ogólną kartą OpenClaw, bez odczytu treści prywatnej sesji. Otwarcie rozmowy nadal wymaga normalnej autoryzacji. To zamyka lukę, w której wklejenie linku do czatu firmowego mogło wyciekać fragmenty treści w podglądzie.
OpenClaw 2026.9 buduje warstwę, której w poprzednich seriach nie było: trwałej pamięci o spotkaniach i aktywności zespołu.
Biblioteka spotkań (2026.9.3) pozwala przeglądać zapisane notatki, wyszukiwać pełne transkrypcje, pobierać kompletne archiwa w Markdown lub JSONL i zarządzać źródłami zapisu z Control UI. Archiwa są paginowane, a kontrola dostępu do nich pozostaje bez zmian. Wersja 2026.9.2 przygotowała pod to fundament: opcjonalny, tylko nasłuchowy zapis spotkań w Discord z automatycznymi notatkami i dedykowaną stroną Meetings.
Opcjonalna wtyczka Team Reports (2026.9.3) daje raporty aktywności autoryzowanego GitHuba w cyklach dziennym, tygodniowym i miesięcznym oraz wyraźnie wybrane źródła z Discord. Do tego historia zapisanych raportów, opcjonalne podsumowania modelu, osie czasu i kalendarze osób, ostrzeżenia o pokryciu, stan harmonogramu i źródeł oraz strony raportów reagujące na motyw.
To funkcja, która łączy się naturalnie z tym, co pokazuję w automatyzacji raportów sprzedaży w CRM: agent nie tylko generuje raport, ale trzyma jego historię i potrafi odpowiedzieć na pytanie „co się zmieniło od zeszłego tygodnia”.
Wersja 2026.9.1 dodała renderowanie bloków Mermaid jako diagramy w Control UI i w natywnych aplikacjach macOS, iOS oraz Android, z powiększonym podglądem i ponowną próbą, gdy diagram nie wyrenderuje się na mobile.
Brzmi to jak drobnostka, ale w pracy z agentem, który opisuje architektury, przepływy i zależności, diagram zamiast surowego kodu Markdown to realna różnica w czytelności wyników. Agent, który przygotowuje analizę procesu biznesowego, może od razu dołączyć czytelny schemat — bez dodatkowego narzędzia po stronie odbiorcy.
Seria 2026.9 przestawia model zarządzania umiejętnościami agenta. Wersja 2026.9.1 wprowadziła osobiste biblioteki umiejętności na współdzielonych Gatewayach (openclaw skills library, import z archiwów ZIP, udostępnianie i publikacja per tożsamość). Wersja 2026.9.3 domyka to zmianą własności:
openclaw doctor --fix migrują udowodnione legacy’owe umiejętności; niejednoznaczna własność zostaje na miejscu do przeglądu.To zmiana breaking (wraz z wycofaniem skills.workshop.allowSymlinkTargetWrites), ale cel jest jasny: umiejętności agenta mają należeć do agenta, nie do katalogu, w którym akurat pracuje. Dla firmy oznacza to, że procedura wyuczona w jednym projekcie jest dostępna w kolejnym bez kopiowania plików.
Seria 2026.9 porządkuje obszar, który w wdrożeniach wielomodelowych bywa najbardziej chaotyczny: konta dostawców i wybór modeli.
Szczegółowo o tym, jak lokalne modele wpisują się w automatyzację procesów biznesowych, pisałem tutaj: Qwen3.8-27B w firmie: lokalny model to jeszcze nie automatyzacja.
Wersja 2026.9.2 dodała wsparcie dla openai/gpt-6-astra z profilem klucza API OpenAI lub kwalifikującym się kontem ChatGPT/Codex: wejście tekstowe i obrazowe, wywołania narzędzi przez Responses oraz obsługiwane sterowanie rozumowaniem. Wersja 2026.9.2 dołożyła do tego asynchroniczne narzędzia bezpośrednie i sterowanie aktywną odpowiedzią przez zbuforowane WebSockets, z zachowaniem historii sterowania i zaszyfrowanego rozumienia przez kontynuacje.
Dwa tematy wydajnościowe, które w środowisku produkcyjnym czuć od razu:
Dla operatora to mniej „zawieszeń” w czacie przy wielotysięcznych transkrypcjach i mniej przestojów przy zmianach konfiguracji.
Agent jest użyteczny tylko wtedy, gdy widać, co robi. Seria 2026.9 rozszerza ten obszar:
| Nowość | Wersja | Dla kogo |
|---|---|---|
| Galeria zapisanych dashboardów, panele lewo/prawo/poniżej | 2026.9.2 | zespoły prezentujące wyniki |
| Raporty natywne w dashboardach bez iframe | 2026.9.3 | autorzy dashboardów |
| Aktywność na żywo: sesje działające i w kolejce po reconnect | 2026.9.3 | operatorzy |
| Szyna pozycji do długich rozmów z podglądami i skokami | 2026.9.3 | użytkownicy długich sesji |
| Karty postępu i aktywność subagentów w drzewie rodzica | 2026.9.3 | zespoły |
| Zmienne urządzeń: typy, mierniki zasobów, chipy możliwości | 2026.9.2 | administratorzy floty |
Do tego dochodzą poprawki, które nie wyglądają efektownie, ale decydują o zaufaniu: odpowiedzi przetrwają restarty Gatewaya (2026.9.2), a błąd po zaakceptowaniu tury jest pokazywany użytkownikowi zamiast znikać.
Jedyna wersja serii ze zmianami breaking to 2026.9.3. Pełna lista:
| Obszar | Zmiana | Wpływ |
|---|---|---|
| Node runtime | wymagany Node 24.16.0+ (24.x) lub 26.1.0+; zalecany Node 26; Node 22 i 25 wycofane | aktualizuj Node PRZED OpenClaw — inaczej ryzyko obcięcia tekstu w SQLite |
| SDK execution-policy | pomocnicze funkcje exec-mode przeniesione do execPolicy |
wtyczki używające starego API do migracji |
| SDK approval | import z approval-native-runtime, nowy kontrakt filtrowania sesji |
wtyczki z własnymi bramkami aprobat |
| Aliasów SDK | zmiana nazw funkcji mediów kanałów i typów | wtyczki korzystające z aliasów |
| Callbacki wyników wyszukiwania | ograniczony tekst z details.content zamiast details.truncation.content |
wtyczki czytające callbacki Find/Grep |
| Callbacki wyników katalogów | LsToolDetails.content + nextAfter zamiast truncation/entryLimitReached |
wtyczki czytające listingi |
| Skill Workshop | własność kolekcji przechodzi z workspace na agenta; wycofane skills.workshop.allowSymlinkTargetWrites |
środowiska z legacy’owymi umiejętnościami (migracja przez start/Doctor) |
Dla typowego wdrożenia bez własnych wtyczek jedyną realną zmianą jest wymóg Node. Oficjalne notatki wydania są w tej sprawie jednoznaczne: Node należy zaktualizować przed OpenClaw, ponieważ starsze buildy (22, 25, wcześniejsze 24.x/26.x) są już niewspierane, a obniżona wersja może powodować obcięcie tekstu w bazie SQLite.
Warto też zapamiętać deprecjację z 2026.9.2: aliasy kontekstu promptów w SDK pluginów kwalifikują się do usunięcia — wtyczki powinny przejść na pola kontekstu nazwane po kanałach i buildChannelMetadata.
Mimo (a może właśnie dzięki) nowych mechanizmów bezpieczeństwa procedura aktualizacji pozostaje ta sama: kopia, aktualizacja, diagnostyka, weryfikacja.
mkdir -p ~/Backups/openclaw
openclaw backup create --output ~/Backups/openclaw --verifymkdir -p ~/Backups/openclaw-sqlite
openclaw backup sqlite create --agent main --repository ~/Backups/openclaw-sqliteJeżeli chcesz snapshot współdzielonego stanu zamiast bazy konkretnego agenta:
openclaw backup sqlite create --global --repository ~/Backups/openclaw-sqliteSamo skopiowanie aktywnego pliku SQLite nie jest dobrym zamiennikiem snapshotu — baza może korzystać z WAL, dlatego należy użyć mechanizmu backupu dostarczanego przez OpenClaw. Wersja 2026.9.2 dodatkowo odrzuca uszkodzone nagłówki archiwum zamiast akceptować niekompletny backup, więc nieudany backup jest widoczny, a nie cicho zepsuty.
# 1. Node najpierw (wymóg 2026.9.3)
node --version   # 24.16.0+ lub 26.1.0+

# 2. Aktualizacja OpenClaw
openclaw update

# 3. Diagnostyka
openclaw doctor
Jeżeli doctor pokaże migracje dotyczące nieaktualnych wpisów konfiguracyjnych, zapoznaj się z listą zmian i dopiero wtedy uruchom openclaw doctor --fix.
| Sprawdzenie | Komenda / co patrzeć |
|---|---|
| Gateway startuje bez pętli restartów | openclaw gateway status + logi usługi |
| Stan i konfiguracja po migracji | openclaw status --deep |
| Automatyzacje zachowały model, harmonogram i status | openclaw cron list |
| Modele wskazują właściwego providera | panel Models / openclaw models |
| Pluginy załadowane | status pluginów w doctor |
| Wyszukiwanie pamięci i indeks wiedzy działają | test zapytania recall po migracji |
| Kolekcja Workshop po migracji własności | lista umiejętności agenta |
Z doświadczenia: po większej aktualizacji problemem nie zawsze jest sam pakiet. Gateway może odmówić startu również dlatego, że w konfiguracji pozostały klucze usunięte w nowej wersji albo zmienił się sposób przypisywania właściciela sesji. Dlatego sprawdzenie doctor, logów, modeli i automatyzacji jest równie ważne jak samo openclaw update.
OpenClaw 2026.9 kontynuuje ruch, który zapoczątkowała seria 2026.8, ale przesuwa akcent. W 2026.8 OpenClaw dostał elastyczne miejsca wykonania, bezpieczniejsze sekrety i widoczność pracy. W OpenClaw 2026.9 dostaje to, czego od platformy oczekuje dział operacyjny:
Jednocześnie nic się nie zmienia w tym, co napisałem przy poprzedniej serii: firma nadal potrzebuje projektu uprawnień, ograniczeń sieciowych, polityki aktualizacji, kopii zapasowych i testów. Agent AI może przejąć powtarzalne czynności w CRM, komunikacji lub raportowaniu, ale musi działać w jasno wyznaczonych granicach.
Jeżeli planujesz wdrożenie agenta AI do CRM, obsługi komunikacji albo wewnętrznych procesów, zacznij od konkretnego zadania, mapy danych i zakresu uprawnień. Porozmawiajmy o procesie, który warto zautomatyzować.
Aby ten wpis był użyteczny, a nie marketingowy, kilka rzeczy celowo pomijam lub traktuję ostrożnie:
To nie jest metafora. Ten wpis powstał dokładnie tak, jak opisuję powyżej: agent samodzielnie pobrał oficjalne informacje o trzech wydaniach z GitHuba, przeanalizował strukturę bloga i klaster tematyczny, przygotował treść z grafiką, a po publikacji zweryfikował rendering i naprawił wykryte problemy. Poniżej baner ASCII, który agent wygenerował na potrzeby tego wpisu (gęsta ściana tekstu, przezroczyste tło, sylwetka w trybie jasnym i ciemnym).
W OpenClaw 2026.9 każda wersja ma inny motyw: 2026.9.1 skupia się na stabilności Gatewaya, aktualizacjach bez przestojów i wykresach Mermaid, a 2026.9.2 dodaje wydajność czatu, Swarm domyślnie, GPT-6 Astra i ustawienia bez restartu. 2026.9.3 domyka serię rehearsalem aktualizacji, udostępnianiem sesji, biblioteką spotkań, Team Reports i breaking changes (Node, SDK, Workshop).
Tak — ale tylko przed 2026.9.3. W OpenClaw 2026.9 wymagany jest Node 24.16.0+ (na 24.x) lub 26.1.0+; zalecany jest Node 26. Node 22 i 25 nie są już wspierane. Oficjalne notatki wyraźnie wskazują, że Node należy zaktualizować przed OpenClaw, aby uniknąć obcięcia tekstu w SQLite.
To mechanizm z 2026.9.3, w którym zmiany core i pluginów są próbowane w izolowanym stanie kandydata, weryfikowane (własność usługi, zdrowie, wersja, pluginy, kanały, HTTP — bez wywołania modelu) i dopiero wtedy aktywowane. Nieudany kandydat nie zostawia Gatewaya w stanie pośrednim.
Tak. Równoległe subagenty z wynikami strukturalnymi działają bez dodatkowej konfiguracji. Zachowane są wyraźne opt-outy, ograniczenia narzędzi i osobny opt-in dla Code Mode. 2026.9.3 dołącza ograniczone delegowanie rekurencyjne z jawnymi limitami głębokości i współbieżności.
Tak. Od 2026.9.3, czyli od OpenClaw 2026.9, właściciel sesji lub administrator Gatewaya może opublikować odwołany, publiczny link do istniejącej i przyszłej treści rozmowy. Widok pomija narzędzia, rozumowanie, pliki, obrazy i wykonywalne widgety. Przed włączeniem należy przejrzeć treść.
Nie. Widok tylko do odczytu obejmuje tekst rozmowy; narzędzia, rozumowanie, pliki, obrazy i wykonywalne widgety są pomijane. Otwarcie prywatnej sesji przez link podglądowy nadal wymaga normalnej autoryzacji.
To funkcja z 2026.9.3: zapisywane notatki z wyszukiwaniem pełnych transkrypcji, archiwa Markdown/JSONL i zarządzanie źródłami zapisu z Control UI. Podkładem jest opcjonalny, tylko nasłuchowy zapis spotkań z Discord z automatycznymi notatkami (2026.9.2).
Opcjonalna wtyczka z 2026.9.3: raporty aktywności autoryzowanego GitHuba (dzienny/tygodniowy/miesięczny) i wyraźnie wybranych dyskusji Discord, z historią, opcjonalnymi podsumowaniami modelu, osiami czasu osób i ostrzeżeniami o pokryciu.
Własność kolekcji Skill Workshop przechodzi z workspace na agenta. Start i `openclaw doctor –fix` migrują udowodnione legacy’owe umiejętności; niejednoznaczna własność zostaje na miejscu do ręcznego przeglądu. Warto przed aktualizacją zrobić kopię stanu.
Tak. 2026.9.3 poprawia routing LM Studio przez przygotowaną instancję z jej rzeczywistym budżetem kontekstu, honoruje nadpisanie samplingu w Ollamie i zachowuje presety llama.cpp. 2026.9.1 dodało odkrywanie modeli llama.cpp za endpointami web-app. Lokalny model nie gwarantuje jednak, że żadne dane nie opuszczą sieci — liczą się też narzędzia, integracje i miejsce wykonania sesji.
Seria buduje warstwy: rehearsal odrzuca kandydata przed aktywacją, ograniczona faza naprawy działa w jednorazowym stanie, rollback jest oceniany względem rzeczywistej konfiguracji i bazy, a porzucone rekordy aktualizacji można odzyskać bez zatrzymywania zdrowego Gatewaya. Raport błędu wysyła się tylko po wyraźnej zgodzie.
Tak. Mimo nowych mechanizmów bezpieczeństwa kopia konfiguracji i stanu pozostaje obowiązkowa: `openclaw backup create –verify` oraz snapshot SQLite przez `openclaw backup sqlite create`. 2026.9.2 dodatkowo odrzuca uszkodzone nagłówki archiwum, więc nieudany backup jest widoczny.
2026.9.3 akceptuje Node 24.16.0+ (24.x) lub 26.1.0+, ale zaleca Node 26. Node 22 i 25 są wycofane. Na macOS 11–13.4 i oficjalnym Linux ARMv7 instalacje oparte na Node wymagają wspieranego hosta. Zaktualizuj Node przed OpenClaw.
Tak. 2026.9.3 włącza je domyślnie, ale z jawnymi limitami głębokości i współbieżności oraz istniejącymi ograniczeniami sandboxu. Ograniczenia można zawęzić w konfiguracji; opt-outy Swarm pozostają bez zmian.
Udostępnianie sesji to świadoma, odwołana publikacja treści rozmowy pod publicznym URL. Podgląd linków do prywatnych sesji to ogólna karta OpenClaw generowana przy kopiowaniu linku — nie odczytuje treści i nie zastępuje autoryzacji.
OpenClaw 2026.9 nie zmienia agenta w bezobsługowego „cyfrowego pracownika”. Daje jednak trzy rzeczy, o które w wdrożeniu firmowym pyta się najczęściej:
Najbardziej widoczną nowością są udostępnianie sesji i biblioteka spotkań. Najważniejszą dla firmy może się jednak okazać to, co widać dopiero przy aktualizacji: że OpenClaw 2026.9 traktuje własne wdrożenie tak, jak powinno traktować je każde narzędzie produkcyjne — z kopią, weryfikacją i możliwością powrotu.
Jeżeli planujesz wdrożenie agenta AI do CRM, obsługi komunikacji albo wewnętrznych procesów, zacznij od konkretnego zadania, mapy danych i zakresu uprawnień. Porozmawiajmy o procesie, który warto zautomatyzować.