
W ciągu kilkudziesięciu godzin ukazały się dwie duże aktualizacje OpenClaw 2026.8: 2026.8.1 oraz 2026.8.2. To znacznie więcej niż seria kosmetycznych poprawek. OpenClaw otrzymał między innymi aplikację desktopową dla Linuxa, możliwość uruchamiania pracy na sparowanych urządzeniach i workerach chmurowych, bezpieczniejszy sposób przekazywania poświadczeń oraz lepszy podgląd tego, co robi agent.
Dla osoby testującej agenta AI w domu brzmi to po prostu ciekawie. Dla firmy ważniejsze jest jednak coś innego: nowe funkcje ułatwiają kontrolowanie miejsca wykonywania zadań, zakresu uprawnień i przebiegu pracy. Jednocześnie aktualizacja wprowadza zmiany migracyjne, więc nie warto instalować jej bez kopii zapasowej i sprawdzenia konfiguracji.
W tym artykule pokazuję, co rzeczywiście zmieniło się w OpenClaw 2026.8, które nowości mają znaczenie w codziennej pracy i na co uważać podczas aktualizacji istniejącego środowiska.
Najważniejsze zmiany można sprowadzić do sześciu punktów:
.deb lub AppImage dla systemów x86-64, połączenie z lokalnym albo zdalnym Gatewayem i szybki dostęp do czatu z zasobnika systemowego.OpenClaw od dawna można uruchamiać na serwerze z Linuxem, ale wersja 2026.8.2 dodała oficjalną aplikację desktopową dla systemów x86-64. Jest dostępna jako pakiet .deb oraz AppImage.
Aplikacja może połączyć się z Gatewayem uruchomionym na tym samym komputerze albo na innym hoście. Obsługuje również połączenie przez tunel SSH. Po zamknięciu okna pozostaje w zasobniku systemowym, skąd można uruchomić Quick Chat.
Na X11 można przypisać globalny skrót klawiszowy. Dokumentacja zaznacza jednak, że skróty globalne nie są dostępne na Waylandzie — w takim środowisku pozostaje uruchamianie Quick Chat z ikony w zasobniku.
To pozornie niewielka zmiana, ale ma znaczenie organizacyjne. Pracownik nie musi znać poleceń CLI tylko po to, aby skorzystać z agenta podłączonego do firmowego Gatewaya. Administrator nadal zachowuje kontrolę nad miejscem działania modelu, konfiguracją i dostępem do usług.
Więcej szczegółów zawiera oficjalny przewodnik OpenClaw dla Linuxa.
W OpenClaw 2026.8.1 sesja przestała być ściśle przywiązana do jednego miejsca wykonania. Zadania mogą działać na sparowanych urządzeniach lub workerach chmurowych, a workspace sesji może zostać przeniesiony razem z pracą. System umożliwia również ponowne wykorzystanie przygotowanych wcześniej maszyn i zalążków projektów przy kolejnych sesjach w chmurze.
Wersja 2026.8.2 dołożyła do tego uruchamianie nowej sesji w tle. Użytkownik wybiera miejsce wykonania — lokalne, chmurowe albo sparowane urządzenie — rozpoczyna pracę i nie musi pozostawać na ekranie tworzenia sesji. Po zakończeniu może otworzyć wynik z powiadomienia.
Można oddzielić rodzaje pracy według ich wymagań. Zadania potrzebujące lokalnych plików lub wewnętrznych systemów mogą pozostać w środowisku firmowym, a inne — jeśli polityka organizacji na to pozwala — mogą trafić do przygotowanego workera.
Nie oznacza to jednak automatycznie pełnej prywatności ani tego, że wszystkie dane pozostają w sieci lokalnej. O faktycznym przepływie informacji decyduje cały zestaw elementów: wybrany model, provider, narzędzia, integracje, browser control, konfiguracja sieciowa oraz miejsce uruchomienia sesji. Architektura lokalna daje taką możliwość, ale wymaga świadomej konfiguracji.
Jeżeli interesuje Cię ten temat szerzej, zobacz także lokalne modele AI w firmie.
Najbardziej interesującą zmianą dla wdrożeń firmowych nie jest nowy wygląd interfejsu, lecz sposób obsługi poświadczeń i uprawnień.
Od wersji 2026.8.1 agent może poprosić o poświadczenie przez zamaskowany prompt. Wartość sekretu nie jest umieszczana w czacie ani w kontekście modelu. Opcjonalny mechanizm proxy pozwala ograniczyć podstawianie chronionego sekretu do zatwierdzonych miejsc docelowych.
OpenClaw dodał również współdzielony magazyn poświadczeń. Sekrety pozostają wartościami tylko do zapisu, a chronione wyjście można wiązać z zadeklarowanymi hostami. Jest to znacznie lepszy kierunek niż przeklejanie hasła, tokenu lub klucza API do rozmowy z agentem.
Nie zwalnia to administratora z kontroli konfiguracji. Nadal trzeba określić, kto ma dostęp do agenta, jakie narzędzia są dozwolone, dokąd mogą trafiać dane i jak reagować na zmianę zakresu integracji.
OpenClaw pozwala zatwierdzić cykliczne zadanie dla konkretnej operacji, a następnie obejrzeć albo odwołać udzielone uprawnienie. Zmiana zadania lub operacji wymaga nowej zgody.
To ważne rozróżnienie. Zgoda na wygenerowanie jednego raportu codziennie o określonej porze nie powinna automatycznie oznaczać prawa do wykonywania dowolnych działań w tej samej integracji.
Nowe mechanizmy nie stanowią same w sobie certyfikatu bezpieczeństwa ani zgodności z regulacjami. Ułatwiają jednak budowanie rozwiązania zgodnego z zasadą najmniejszych uprawnień i późniejszą kontrolę nad tym, co zostało zatwierdzone.
Agent wykonujący zadania w tle jest użyteczny dopiero wtedy, gdy użytkownik może sprawdzić postęp, zrozumieć rezultat i zauważyć błąd. OpenClaw 2026.8.1 rozwija ten obszar na kilku poziomach.
Wersja 2026.8.2 poprawiła również sytuacje, w których rozmowa kończyła się na wyniku narzędzia albo wstępnym potwierdzeniu. Po zakończonej pracy agent powinien zwrócić finalną odpowiedź, a błąd po zaakceptowaniu tury ma zostać pokazany użytkownikowi.
Z punktu widzenia firmy oznacza to lepszy nadzór operacyjny. Sam fakt, że agent „pracuje”, nie jest jeszcze rezultatem. Potrzebne są czytelny status, wynik końcowy i możliwość sprawdzenia, gdzie coś poszło niezgodnie z planem.
Wersja 2026.8.1 wprowadza dwie zmiany oznaczone jako breaking changes:
/prose zostały usunięte. openclaw doctor --fix usuwa nieaktualne elementy konfiguracji, natomiast istniejące pliki źródłowe .prose pozostają na dysku.codex/* i openai-codex/* są migrowane do openai/*. Dotyczy to konfiguracji providera, zapisanych sesji oraz tras automatyzacji. Konflikty mogą wymagać ręcznej naprawy.Dlatego przed aktualizacją należy wykonać kopię konfiguracji i stanu, a po aktualizacji sprawdzić diagnostykę oraz działanie Gatewaya.
mkdir -p ~/Backups/openclaw
openclaw backup create --output ~/Backups/openclaw --verifymkdir -p ~/Backups/openclaw-sqlite
openclaw backup sqlite create --agent main --repository ~/Backups/openclaw-sqliteJeżeli chcesz wykonać snapshot współdzielonego stanu zamiast bazy konkretnego agenta, użyj:
openclaw backup sqlite create --global --repository ~/Backups/openclaw-sqliteSamo skopiowanie aktywnego pliku SQLite nie jest dobrym zamiennikiem snapshotu. Baza może korzystać z WAL, dlatego należy użyć mechanizmu backupu dostarczonego przez OpenClaw.
openclaw update
openclaw doctor
Jeżeli doctor pokaże migracje dotyczące nieaktualnych wpisów konfiguracyjnych, zapoznaj się z listą zmian i dopiero wtedy uruchom:
openclaw doctor --fixPo migracji sprawdź przynajmniej:
openclaw gateway status
openclaw status --deep
openclaw cron list
Warto upewnić się, że:
OpenClaw 2026.8.2 dodał możliwość podejrzenia oryginalnych plików migracji kwalifikujących się do usunięcia:
openclaw update cleanup --dry-runWłaściwe sprzątanie należy wykonać dopiero po sprawdzeniu wyniku i przy zatrzymanym, wybranym Gatewayu. Usunięcie zachowuje bieżącą historię SQLite, ale trwale odbiera możliwość rollbacku do usuniętych oryginałów. Nie wykonuj tego mechanicznie zaraz po aktualizacji.
Z doświadczenia: po większej aktualizacji problemem nie zawsze jest sam pakiet. Gateway może odmówić startu również dlatego, że w konfiguracji pozostały klucze usunięte w nowej wersji albo zmienił się sposób przypisywania właściciela sesji. Dlatego sprawdzenie
doctor, logów usługi, modeli i automatyzacji jest równie ważne jak samoopenclaw update.
Nowe wersje wyraźnie przesuwają OpenClaw w stronę platformy do codziennej pracy agentów, ale nie zamieniają wdrożenia w gotowy produkt typu „zainstaluj i zapomnij”.
Największą wartość dla organizacji mają dziś trzy obszary:
Jednocześnie firma nadal potrzebuje projektu uprawnień, ograniczeń sieciowych, polityki aktualizacji, kopii zapasowych i testów. Agent AI może przejąć powtarzalne czynności w CRM, komunikacji lub raportowaniu, ale musi działać w jasno wyznaczonych granicach.
Takie podejście pokazuję również w opisach automatyzacji CRM oraz automatyzacji newslettera.
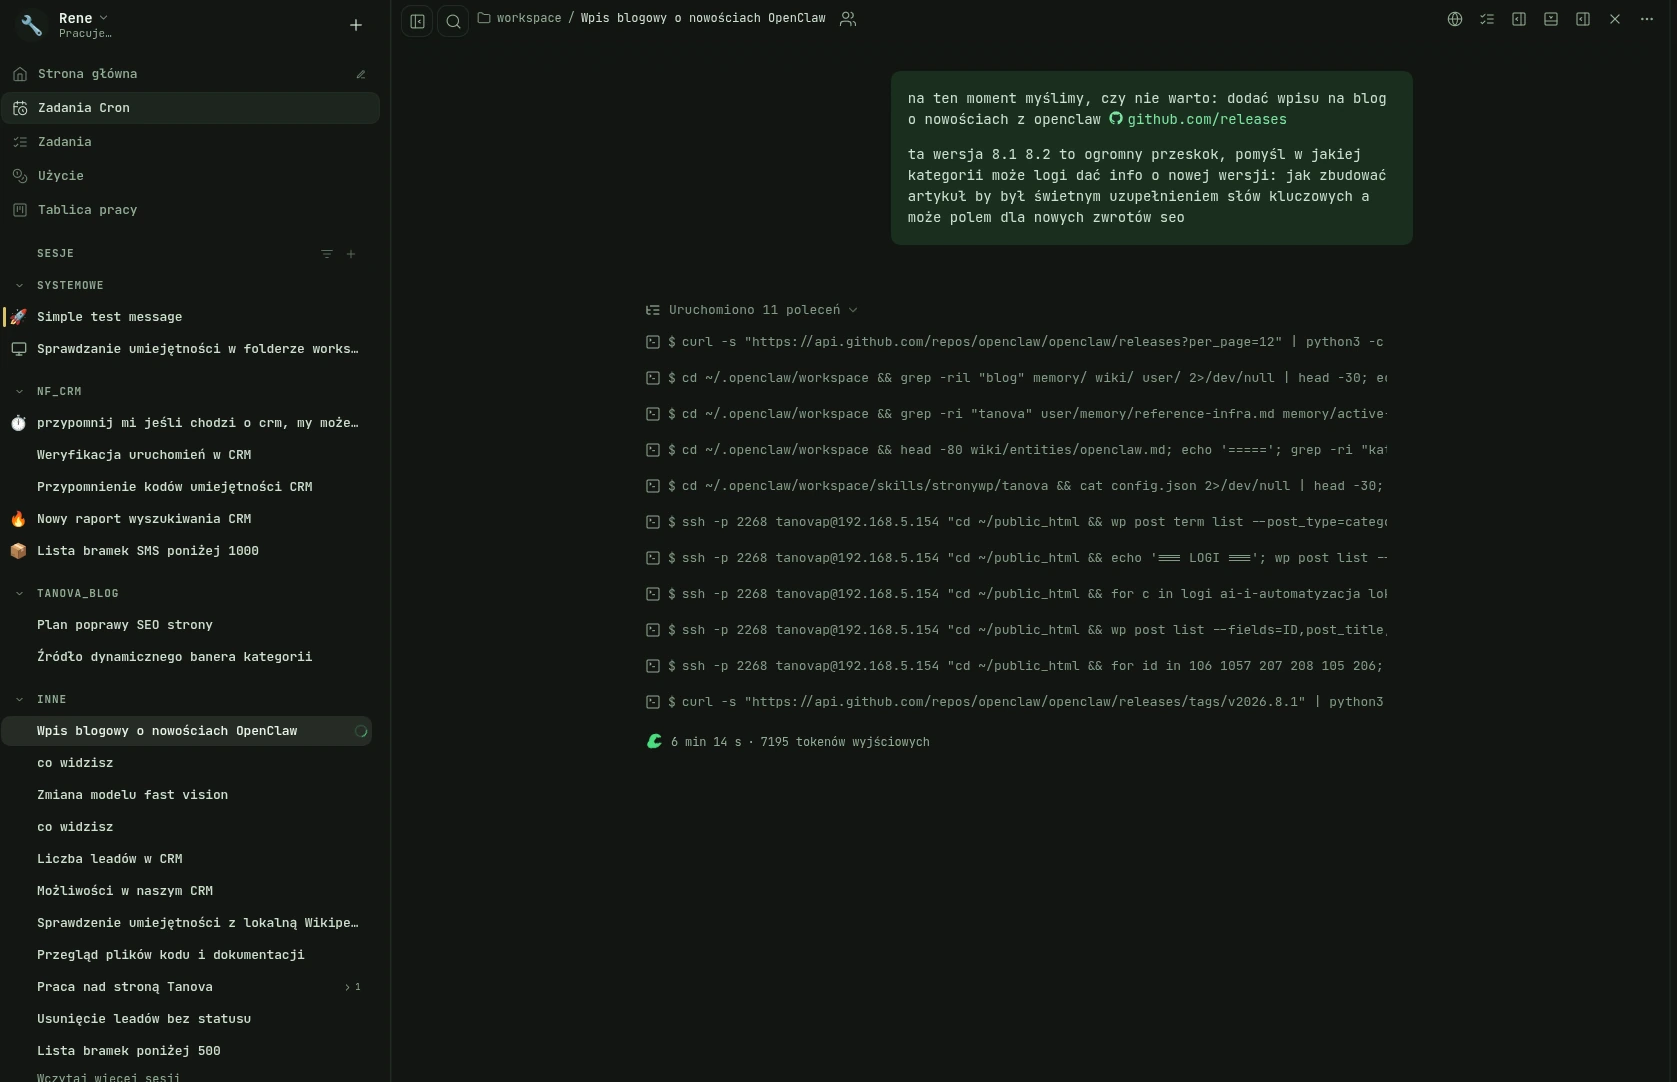
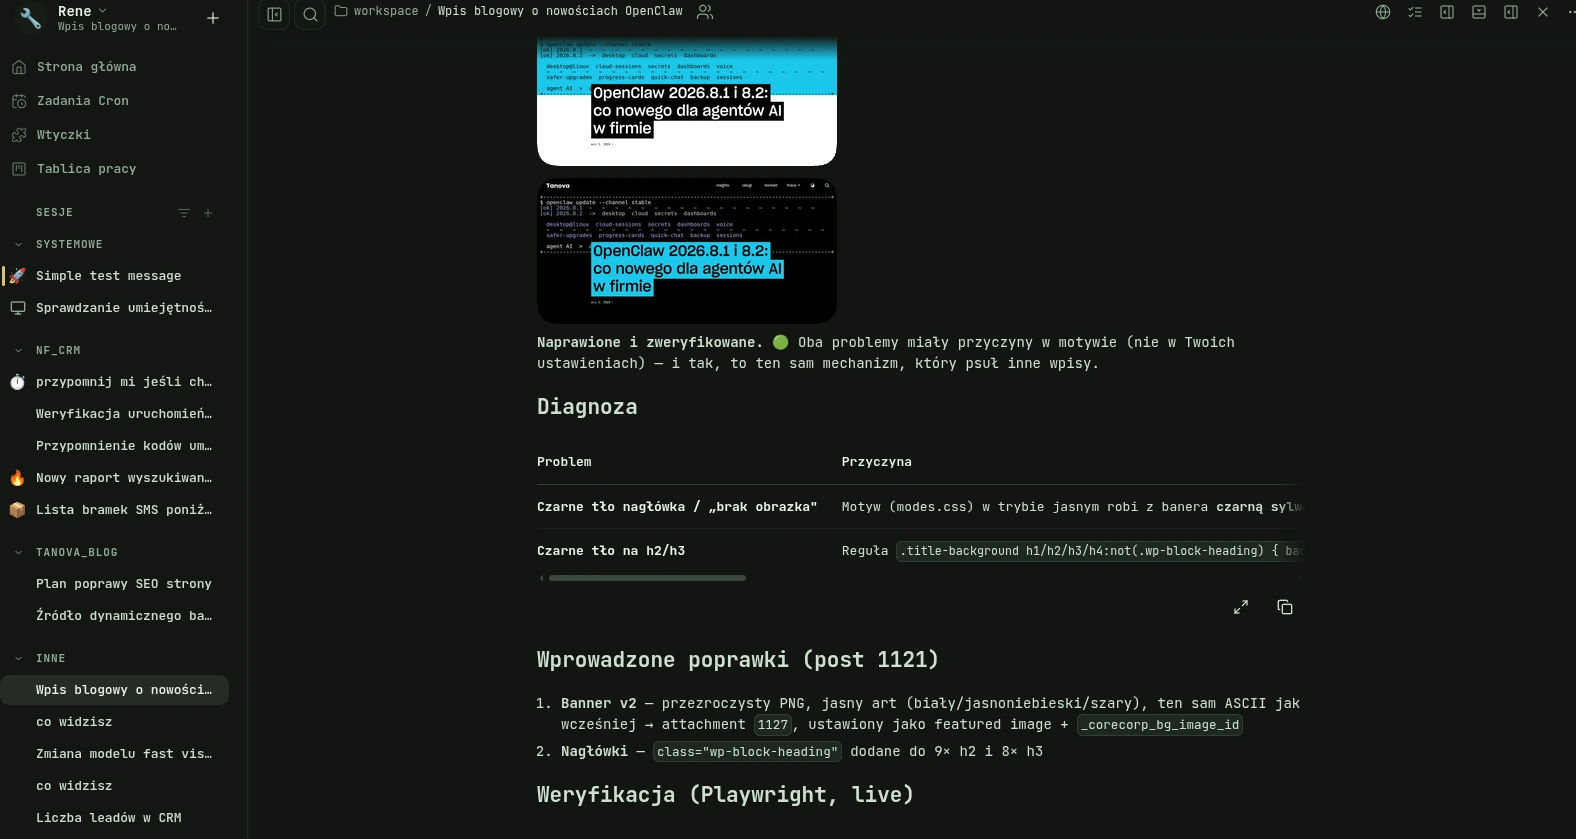
To nie jest metafora. Ten wpis powstał dokładnie tak, jak opisuję powyżej: agent samodzielnie pobrał oficjalne informacje o wydaniu z GitHuba, przeanalizował strukturę bloga i klaster tematyczny, przygotował treść z grafiką, a po publikacji zweryfikował rendering i naprawił wykryte problemy. Poniżej dwa zrzuty ekranu z tej pracy.
Tak. Od wersji 2026.8.2 dostępna jest aplikacja desktopowa dla Linuxa x86-64 w formacie u003ccodeu003e.debu003c/codeu003e oraz AppImage. Może łączyć się z lokalnym lub zdalnym Gatewayem i udostępnia Quick Chat z zasobnika systemowego.
Tak, OpenClaw można połączyć z lokalnym providerem modeli. Samo użycie lokalnego modelu nie gwarantuje jednak, że żadne dane nie opuszczą sieci — trzeba jeszcze sprawdzić narzędzia, integracje, miejsce wykonania sesji i konfigurację połączeń.
Mechanizm prywatnego żądania poświadczeń w 2026.8.1 pozwala podać sekret przez zamaskowany prompt bez umieszczania jego wartości w czacie i kontekście modelu. Bezpieczeństwo całego wdrożenia nadal zależy od konfiguracji magazynu sekretów, hostów docelowych i dostępu użytkowników.
Tak. Oficjalne informacje o wydaniu zalecają wykonanie kopii konfiguracji i stanu przed zmianami. Wersja 2026.8.1 zawiera migracje OpenProse i tras modeli OpenAI, dlatego backup oraz diagnostyka po aktualizacji są szczególnie ważne.
Nie. Najpierw należy użyć u003ccodeu003eopenclaw update cleanup u002du002ddry-runu003c/codeu003e, sprawdzić listę i upewnić się, że aktualna wersja działa prawidłowo. Usunięcie oryginałów oznacza rezygnację z możliwości powrotu do nich.
OpenClaw 2026.8.1 i 2026.8.2 nie zmieniają agenta w całkowicie bezobsługowego „cyfrowego pracownika”. Dają jednak kilka elementów niezbędnych w poważnym wdrożeniu: elastyczne środowiska wykonywania zadań, bezpieczniejsze przekazywanie sekretów, dokładniejsze zgody dla automatyzacji oraz lepszy nadzór nad przebiegiem pracy.
Najbardziej widoczną nowością jest aplikacja dla Linuxa. Najważniejszą dla firmy może się jednak okazać możliwość kontrolowania, gdzie agent pracuje, z jakich poświadczeń korzysta i w jaki sposób pokazuje wynik.
Jeżeli planujesz wdrożyć agenta AI do CRM, obsługi komunikacji albo wewnętrznych procesów, zacznij od konkretnego zadania, mapy danych i zakresu uprawnień. Porozmawiajmy o procesie, który warto zautomatyzować.